Domain gamer-arena.de kaufen?
Wir ziehen mit dem Projekt
gamer-arena.de um.
Sind Sie am Kauf der Domain
gamer-arena.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gamer-arena.de kaufen?
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
Was sind die verschiedenen Verwendungszwecke von Forks in der Technologie- und Open-Source-Community?
Forks werden verwendet, um Änderungen an einem bestehenden Projekt vorzunehmen, ohne die ursprüngliche Version zu beeinflussen. Sie ermöglichen es Entwicklern, neue Funktionen hinzuzufügen, Fehler zu beheben oder das Projekt in eine andere Richtung zu lenken. In der Open-Source-Community dienen Forks auch dazu, verschiedene Versionen eines Projekts zu erstellen, die unterschiedliche Bedürfnisse oder Ideologien erfüllen. **
Ähnliche Suchbegriffe für Open Source
Top-Angebote
Produkte zum Begriff Open Source:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source im Sortenschutz- und Patentrecht, Fachbücher von Aaron JeschorOpen Source im Kontext von biologischen Innovationen ist ein neues Phänomen, das aus rechtswissenschaftlicher Perspektive bislang kaum erforscht ist. Durch die Open Source-Verträge sollen nachteilige Auswirkungen von gewerblichen Schutzrechten für die biologische Vielfalt verhindert und Saatgut als Gemeingut etabliert werden. Aaron Jeschor analysiert den rechtsökonomischen Hintergrund dieser Bewegung, stellt konkrete Initiativen vor und untersucht die zahlreichen spannenden Rechtsprobleme, die diese neue Open Source-Vertragspraxis vor dem Hintergrund des allgemeinen Zivil-, des Patent- und des Sortenschutzrechts hervorruft. Die gewonnenen Erkenntnisse münden in einem Vorschlag für ein pluralistisches, auch inklusives Immaterialgüterrecht.159,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VR Shinecon Konsole Emulator 400 Spiele mit Multiplayer-Controller, Retro Gaming, RotDie Sup-Modell-Spielkonsole in Rot ermöglicht es Ihnen und Ihrem Kind, in die mythischen Spiele einzutauchen, die Ihre Kindheit geprägt haben. Sie bietet fast 400 klassische Spiele wie Mario, Street Fighter, Bomberman und mehr. Der wiederaufladbare 350 mAh Akku hält etwa 3 Stunden. Eigenschaften und Produktspezifikationen: - 400 enthaltene Spiele - Aufladung über Micro-USB-Kabel (im Lieferumfang enthalten) - 2,4-Zoll-HD-Farbdisplay mit optimaler Grafikdarstellung - Ausgezeichnete Akkulaufzeit: 3 Stunden.31,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Open-Source-E-Mail-Programm?
Ein Open-Source-E-Mail-Programm ist eine Software, deren Quellcode für jedermann zugänglich ist und von der Community frei verwendet, modifiziert und weiterentwickelt werden kann. Es ermöglicht Nutzern, E-Mails zu senden, zu empfangen und zu verwalten, und bietet oft zusätzliche Funktionen wie Verschlüsselung und Filteroptionen. Beliebte Beispiele für Open-Source-E-Mail-Programme sind Thunderbird und Evolution. **
-
Was sind die beliebtesten Multiplayer-Spiele in der Gaming-Community?
Die beliebtesten Multiplayer-Spiele in der Gaming-Community sind derzeit Fortnite, Call of Duty und League of Legends. Diese Spiele haben eine große Anzahl an Spielern, regelmäßige Updates und eine aktive Community. Sie bieten verschiedene Spielmodi, Wettbewerbe und Events, die die Spieler immer wieder zurückbringen. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **

Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Welche Open-Source-Anbieter für Online-Terminplaner gibt es?
Es gibt verschiedene Open-Source-Anbieter für Online-Terminplaner, darunter Booked, Simple Calendar und Timegrid. Diese Plattformen bieten Funktionen wie die Verwaltung von Terminen, die Integration mit Kalendern und die Möglichkeit, Termine online zu buchen. Sie können an die individuellen Bedürfnisse angepasst und auf eigenen Servern gehostet werden. **
Top-Angebote
Produkte zum Begriff Open Source:
-
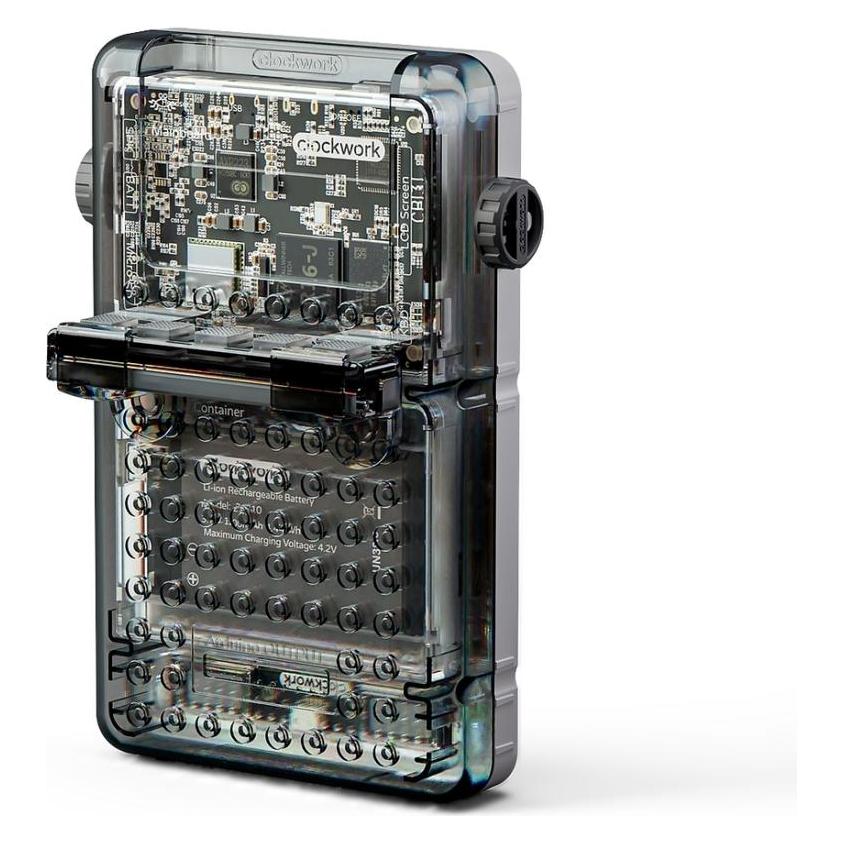
Clockwork GameShell Kit Open Source Retro Gaming Console Kit, Entwicklungsboard + KitDas ClockworkPi GameShell Kit ist ein modulares Entwicklungsboard und Kit, das Retro-Gaming, Linux-Computing und DIY-Entwicklung in einem kompakten Handheld vereint. Das Open-Source-System basiert auf dem ClockworkPi Mainboard v3.1, das mit einem Quad-Core Cortex-A7 Prozessor und 1 GB DDR3 Arbeitsspeicher ausgestattet ist. Mit einem 2.7 Zoll TFT Display, integrierten Stereo-Lautsprechern und programmierbaren Tasten bietet das Kit eine vielseitige Plattform für Retro-Spiele und eigene Softwareprojekte. Das System läuft unter ClockworkOS, einer Linux-basierten Distribution, und unterstützt eine Vielzahl von Emulatoren und Entwicklungsumgebungen. Die modulare Bauweise ermöglicht es, das Gerät individuell anzupassen, zu reparieren und zu erweitern. Das Kit richtet sich an Maker, Entwickler, Linux-Enthusiasten und Retro-Gaming-Fans, die Spass daran haben, ihre eigene Spielkonsole zu bauen und zu programmieren. Die Integration von WLAN und Bluetooth sowie der Micro-HDMI-Ausgang erweitern die Einsatzmöglichkeiten des Geräts. Die Selbstmontage des Bausatzes erfordert grundlegende Kenntnisse im Umgang mit Elektronik und Computerhardware, bietet jedoch eine lehrreiche und flexible Plattform für kreative Projekte. - Modulares Open-Source-Design für individuelle Anpassungen - Integrierte Retro-Gaming und Linux-Entwicklungsumgebung - Quad-Core Cortex-A7 Prozessor mit 1 GB DDR3 RAM - Selbstmontage erfordert grundlegende Elektronikkenntnisse.309,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source im Sortenschutz- und Patentrecht, Fachbücher von Aaron JeschorOpen Source im Kontext von biologischen Innovationen ist ein neues Phänomen, das aus rechtswissenschaftlicher Perspektive bislang kaum erforscht ist. Durch die Open Source-Verträge sollen nachteilige Auswirkungen von gewerblichen Schutzrechten für die biologische Vielfalt verhindert und Saatgut als Gemeingut etabliert werden. Aaron Jeschor analysiert den rechtsökonomischen Hintergrund dieser Bewegung, stellt konkrete Initiativen vor und untersucht die zahlreichen spannenden Rechtsprobleme, die diese neue Open Source-Vertragspraxis vor dem Hintergrund des allgemeinen Zivil-, des Patent- und des Sortenschutzrechts hervorruft. Die gewonnenen Erkenntnisse münden in einem Vorschlag für ein pluralistisches, auch inklusives Immaterialgüterrecht.159,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Was sind die verschiedenen Verwendungszwecke von Forks in der Technologie- und Open-Source-Community?
Forks werden verwendet, um Änderungen an einem bestehenden Projekt vorzunehmen, ohne die ursprüngliche Version zu beeinflussen. Sie ermöglichen es Entwicklern, neue Funktionen hinzuzufügen, Fehler zu beheben oder das Projekt in eine andere Richtung zu lenken. In der Open-Source-Community dienen Forks auch dazu, verschiedene Versionen eines Projekts zu erstellen, die unterschiedliche Bedürfnisse oder Ideologien erfüllen. **
-
Was ist ein Open-Source-E-Mail-Programm?
Ein Open-Source-E-Mail-Programm ist eine Software, deren Quellcode für jedermann zugänglich ist und von der Community frei verwendet, modifiziert und weiterentwickelt werden kann. Es ermöglicht Nutzern, E-Mails zu senden, zu empfangen und zu verwalten, und bietet oft zusätzliche Funktionen wie Verschlüsselung und Filteroptionen. Beliebte Beispiele für Open-Source-E-Mail-Programme sind Thunderbird und Evolution. **
-
Was sind die beliebtesten Multiplayer-Spiele in der Gaming-Community?
Die beliebtesten Multiplayer-Spiele in der Gaming-Community sind derzeit Fortnite, Call of Duty und League of Legends. Diese Spiele haben eine große Anzahl an Spielern, regelmäßige Updates und eine aktive Community. Sie bieten verschiedene Spielmodi, Wettbewerbe und Events, die die Spieler immer wieder zurückbringen. **
Ähnliche Suchbegriffe für Open Source
-
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VR Shinecon Konsole Emulator 400 Spiele mit Multiplayer-Controller, Retro Gaming, RotDie Sup-Modell-Spielkonsole in Rot ermöglicht es Ihnen und Ihrem Kind, in die mythischen Spiele einzutauchen, die Ihre Kindheit geprägt haben. Sie bietet fast 400 klassische Spiele wie Mario, Street Fighter, Bomberman und mehr. Der wiederaufladbare 350 mAh Akku hält etwa 3 Stunden. Eigenschaften und Produktspezifikationen: - 400 enthaltene Spiele - Aufladung über Micro-USB-Kabel (im Lieferumfang enthalten) - 2,4-Zoll-HD-Farbdisplay mit optimaler Grafikdarstellung - Ausgezeichnete Akkulaufzeit: 3 Stunden.31,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Community OrganizingCommunity Organizing , Eine Einführung , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20220817, Produktform: Kartoniert, Redaktion: Meier, Tobias~Penta, Leo~Richter, Andreas, Seitenzahl/Blattzahl: 310, Keyword: Bürgerbeteiligung; Bürgergesellschaft; Bürgerplattform; CO; Demokratie; Ehrenamt; Gemeinschaft; Gesellschaft; Nachbarschaft; Partizipation; Politik; Politikverdrossenheit; Politische Beteiligung; Solidarität; Soziale Arbeit; Sozialpolitik; Vereine; Zivilgesellschaft, Fachschema: Sozialarbeit~Soziales Engagement, Fachkategorie: Politischer Aktivismus / Politisches Engagement, Thema: Auseinandersetzen, Warengruppe: TB/Sozialpädagogik, Fachkategorie: Soziale Arbeit, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Juventa Verlag GmbH, Verlag: Juventa Verlag GmbH, Verlag: Juventa Verlag, Länge: 228, Breite: 149, Höhe: 22, Gewicht: 506, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783779968054, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Welche Open-Source-Anbieter für Online-Terminplaner gibt es?
Es gibt verschiedene Open-Source-Anbieter für Online-Terminplaner, darunter Booked, Simple Calendar und Timegrid. Diese Plattformen bieten Funktionen wie die Verwaltung von Terminen, die Integration mit Kalendern und die Möglichkeit, Termine online zu buchen. Sie können an die individuellen Bedürfnisse angepasst und auf eigenen Servern gehostet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.